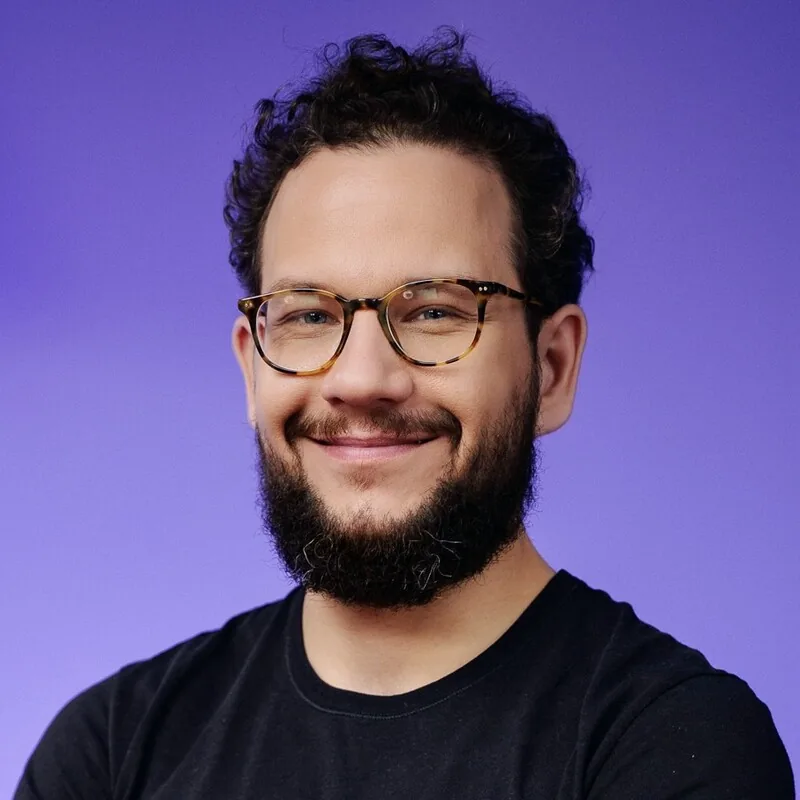
Andrzej Dyjak
Trainer
Andrzej Dyjak ist seit über 20 Jahren in der Cybersecurity tätig, und zwar auf beiden Seiten: zuerst hat er als Vulnerability Researcher und Penetration Tester Software gebrochen, danach hat er gestaltet, wie grosse Organisationen sie sicher bauen. Genau diese doppelte Perspektive macht ihn aus: Er weiss, wie ein Angreifer die Lücke findet, und er weiss, welcher Prozess, welcher Pipeline-Check oder welcher Architekturentscheid sie schliesst.
Angefangen hat er als unabhängiger Researcher und meldete Schwachstellen über die Zero Day Initiative, Vulnerability Contributor Programs und direkt an die Hersteller. Über die Jahre wurden ihm Dutzende CVEs in Produkten von Apple, Google, Oracle, Adobe, Mozilla und RealNetworks zugeschrieben, darunter Memory-Corruption-Bugs in QuickTime, Shockwave Player, RealPlayer und der Blink-Engine von Chrome. Allein 2019 nannte ihn Oracle in den Critical Patch Updates vom Juli und Oktober für 15 CVEs. Beruflich war er Summer Research Intern bei MWR InfoSecurity in Grossbritannien, Security Specialist bei Secunia in Kopenhagen und Security Researcher bei der griechischen Vulnerability-Research-Firma CENSUS. Fuzzing, Reverse Engineering und Exploit Development waren sein Alltag: An der CONFidence 2015 zeigte er, wie man DTrace für die dynamische Analyse unter OS X einsetzt, und an der WarCon 2017 präsentierte er “Interpreters Under Pressure” über das Fuzzing von Language Runtimes mit honggfuzz und radamsa. Seine Tools und Resultate aus dieser Zeit liegen bis heute auf GitHub (dtrace-tools, osx-syscalls-list, interpreter-bugs).
Von der Offensive wechselte er dazu, Security von Anfang an einzubauen. Er war Senior Security Consultant bei IMMUSEC, Security Architect beim Centralny Ośrodek Informatyki, dem zentralen IT-Zentrum der polnischen Regierung, und von 2019 bis 2022 Software Security Architect bei ERGO Technology & Services, dem IT-Dienstleister der ERGO-Versicherungsgruppe. Seit 2018 ist er zudem Principal Security Consultant bei REDTEAM.PL. 2020 gründete er Bezpieczny Kod (“sicherer Code”), ein Beratungsunternehmen in Warschau mit einem einzigen Fokus: der Sicherheit des Software-Entwicklungsprozesses. Dort entwirft er Secure-SDLC-Programme für Unternehmen aus Finanz- und Versicherungsbranche, baut mit seinem Team Threat-Modeling-, DevSecOps- und Security-Champions-Praktiken auf, etwa bei BNP Paribas Bank Polska und beim Fintech XTB, und prüft die SDLC-Reife gegenüber DORA, NIS2 und dem CRA. Sein Werkzeugkasten stützt sich auf anerkannte Standards statt auf eine Hausmethode: OWASP SAMM, ASVS und WSTG, NIST SSDF, STRIDE sowie SAST, DAST und SCA direkt in der CI/CD-Pipeline.
Wissen weitergeben zieht sich durch alles: Er hat die Online-Programme “Ofensywne Testowanie Web Aplikacji” (offensives Testen von Webanwendungen mit Kali Linux, ZAP, nmap und OWASP Top 10, ASVS und WSTG) und “ABC DevSecOps” (Security-Automatisierung in CI/CD-Pipelines) aufgebaut, und über 1500 Engineers von Firmen wie Orange, BNP Paribas, XTB und Grupa Pracuj haben Trainings von Bezpieczny Kod abgeschlossen. Seit 2019 ist er Trainer bei Bottega IT Minds, er war Gastdozent an der Coventry University Wrocław und ist es an der polnischen Marineakademie in Gdynia, und er betreibt den Podcast und YouTube-Kanal Bezpieczny Kod über Security für Softwareteams. Seit 2021 ist er Track Director für “Security in Software Development & DevSecOps” an The Hack Summit und sitzt im Komitee des IT-Security-Tracks der Warsaw IT Days. Er ist zertifiziert als OSCP, OSWP und eCRE (eLearnSecurity Certified Reverse Engineer).
Bei letsboot gibt er die Trainings Agentic Attack & Defense, Agentic Red Teaming, Agentic Blue Teaming und Defense in the Age of Agentic Attacks: wie AI-Agents die Art verändern, wie Systeme angegriffen werden, und wie Engineering-Teams die Threat Models, Pipeline-Kontrollen und die Detection aufbauen, die damit Schritt halten.